最近、情報漏洩のニュースをよく聞くようになった。
心配になって、パスキー登録をした人も多いのではないだろうか。
私もその一人だった。
YouTubeでも、ネットでも、テレビでも、「セキュリティ強化のためにパスキーを登録しましょう」という話ばかり。
なので、「パスキー登録=安全」だと思っていた。
でも実際に調べてみると、そう単純な話ではなかった。
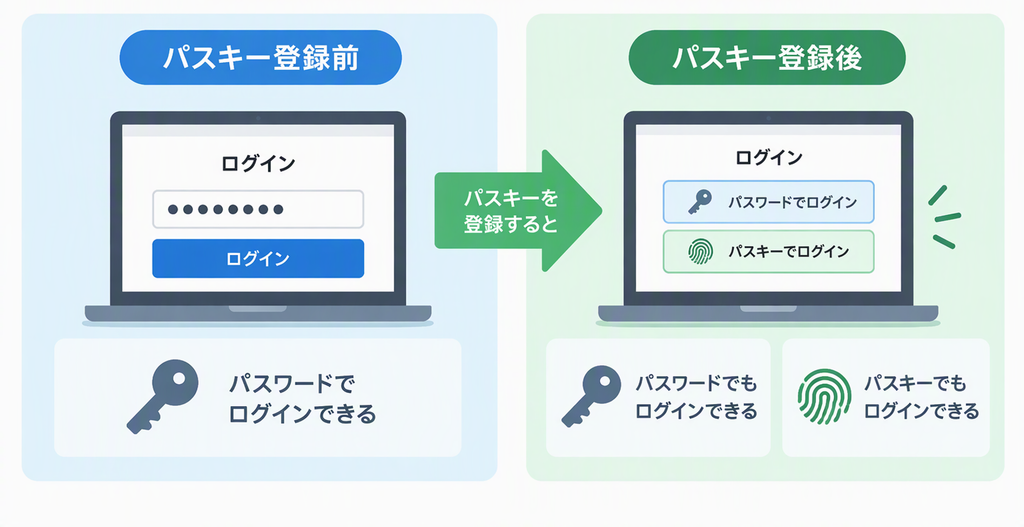
パスキー登録しても、パスワードでログインできる
私が勘違いしていたのは、パスキーを登録すると、パスワードではログインできなくなると思っていたこと。
実際には違う。
パスキーを登録すると、パスキーでもログインできるようになる。が正しい。
つまり、ログイン方法にパスキーが追加されただけで、依然としてパスワードでもログインできる状態なのだ。
ここ、勘違いしている人が多いのではないだろうか。
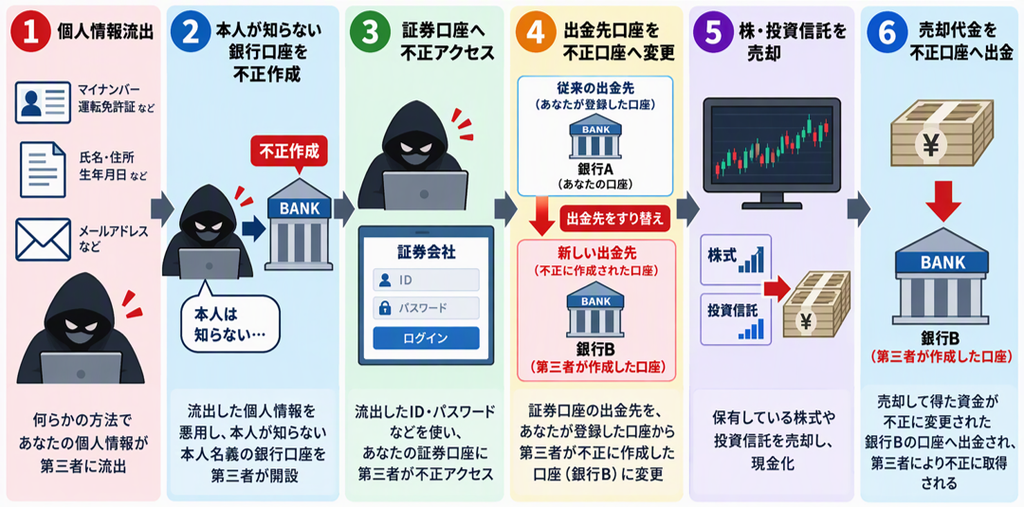
一番怖いのは、証券口座の乗っ取り
私が一番怖いと思ったのは証券口座の乗っ取りだ。
もし不正ログインされて、
- 保有している株や投資信託を勝手に売却される
- それを、不正に開設された自分名義の口座へ出金される
なんてことになったら、本当にショックだと思う。
だから最近は、多くの証券会社がパスキーを推奨している。
でも、前述のとおり、パスキーを登録しただけでは、依然としてパスワードでもログインできる状態なのだ。
パスキー登録をした上で、パスワードの無効化をしてはじめて、パスキーでしかログインできない状態になるのだ。
盲点は、スマホのアカウント
さてここで、その証券口座のパスキーはどこに保存されているのでしょうか?
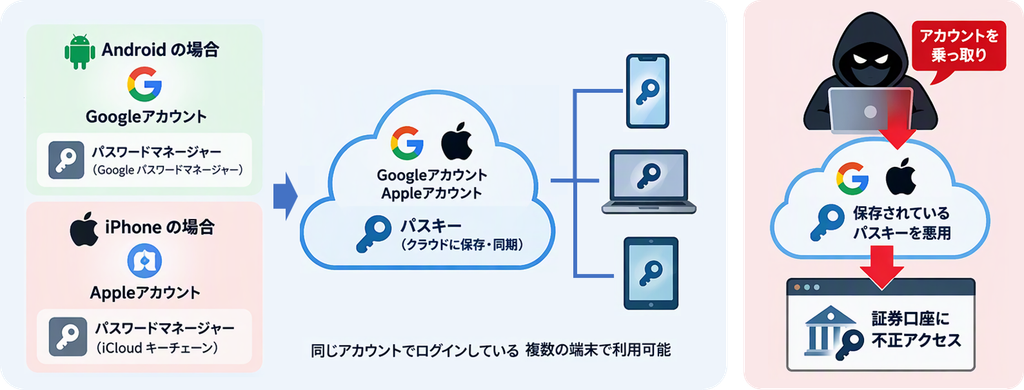
PC、スマホ、物理セキュリティーキー、色々な方法があるが、スマホに保存している人が多いのではないだろうか。
AndroidならGoogleアカウントのパスワードマネージャーに。
iPhoneならAppleアカウントのパスワードマネージャーに。
ここで、このアカウントが乗っ取られたら、保存されているパスキーを悪用されるリスクが高まってしまう。
だから、パスキーをスマホに保存しているなら、そのスマホのアカウントの防御も必要なのだ。
パスキーは、パスワードマネージャーを通じて、アカウントの中に保存される。
そして、同じアカウントでログインしている端末間でクラウド同期される。
つまり、アカウントが乗っ取られると、その中に保存されているパスキーが悪用できる状態になってしまう。
どうやって、スマホのアカウントを防御するのか?
その答えは、やっぱりパスキーだ。
そして、やはり、パスキー登録だけではなく、『パスワードによるログインの無効化』も必要。
私はAndroidを使っているので、Googleアカウントにパスキーでしかログインできない設定に変えた。
Googleのヘルプにも、次のような記載がある。
- Google アカウントにパスキーを追加しても、アカウントに現在設定されている認証要素や復元要素は変更または削除されません。
(引用元:Google アカウントヘルプ)
パスキーを追加しても、既存の認証方法が削除されるわけではないと明示されている。
つまり、「パスキーを追加すること」と「パスワードでログインできなくすること」は別問題なのだと理解できる。
Googleアカウントにパスキーでしかログインできなくする方法
Googleアカウントにパスキーでしかログインできなくする方法は、『高度な保護機能プログラム』の活用だ。
これはGoogleが提供している無料のセキュリティ機能で、政治家や記者など、特にセキュリティリスクが高い人向けに作られたものだが、誰でも利用できる。
Googleの説明によると、高度な保護プログラムを利用すると、アカウントへの不正ログイン対策や危険なアプリへの制限など、通常よりも強力な保護を受けることができる。
ただし、このプログラムを利用するためには、事前にいくつかの設定が必要になる。
- 複数のパスキーを登録する
- 復旧用の方法を登録する
私も実際に設定してみたが、思ったほど難しくはなかった。
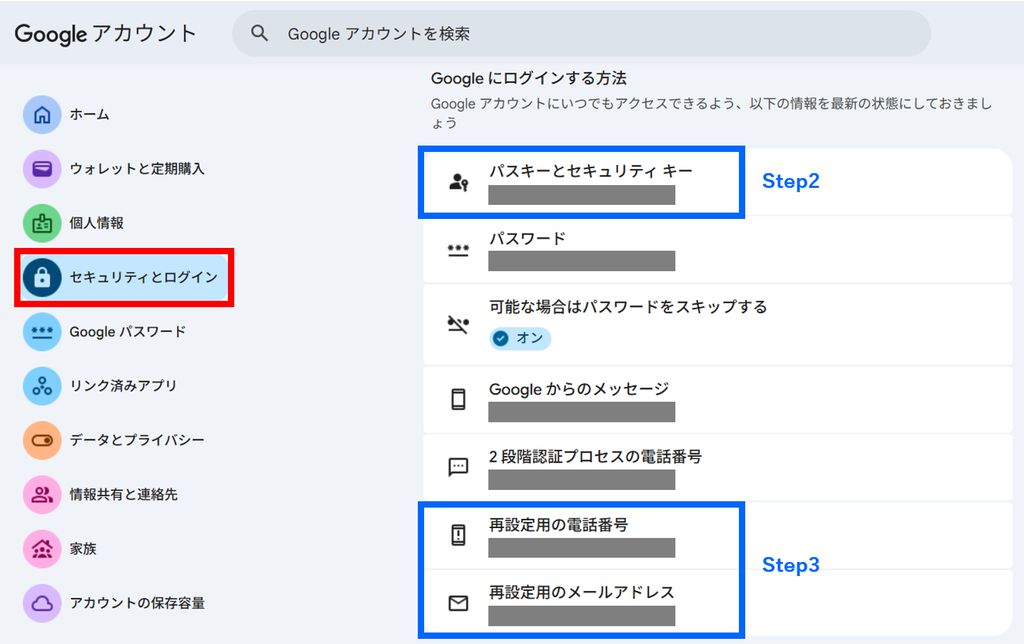
画面の案内どおりに、複数のパスキーを登録する。
最新の状態になっているかを確認する。
未登録の場合は登録する。
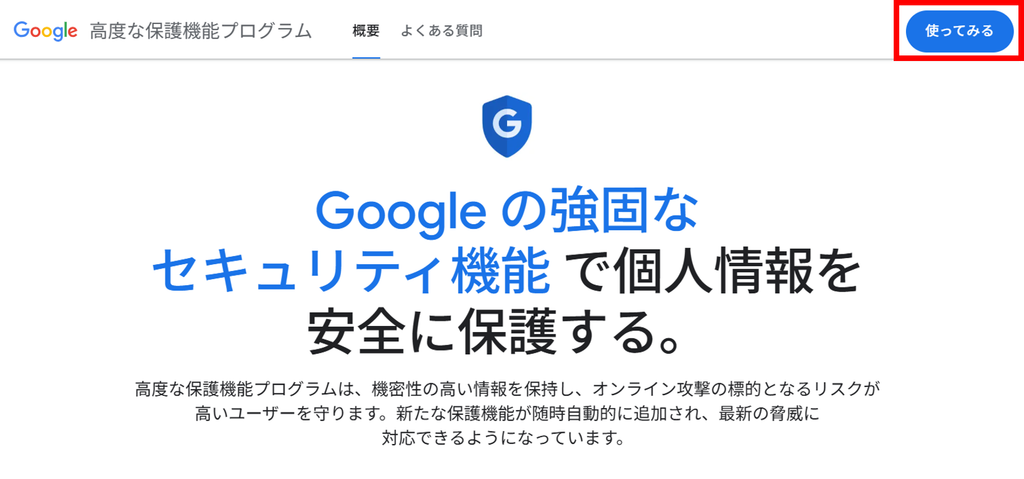
ブラウザで『Google 高度な保護機能プログラム』と検索して公式ページを開く。
『使ってみる』をクリックし、Googleアカウントでログイン。
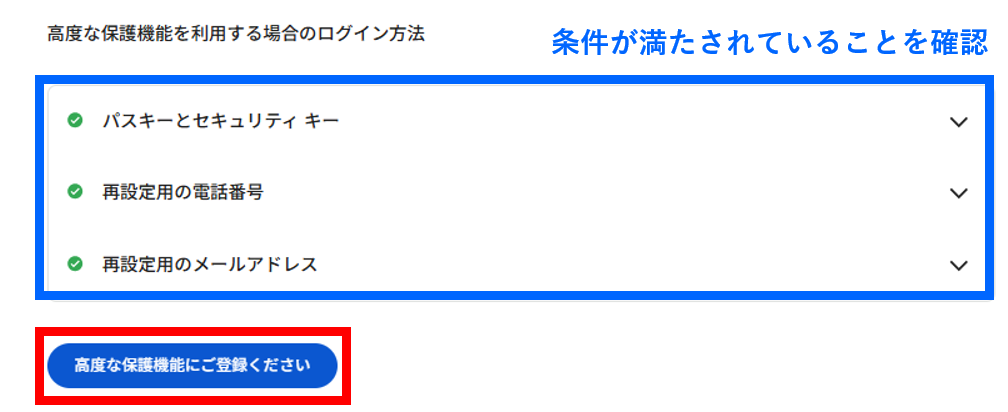
強力なセキュリティは、使い勝手とトレードオフな面もある。
もしかしたら、設定変更によって、普段のデバイスの使い方によっては、今まで普通に動いていたものが使えなくなるということがあるかもしれない。
もし、元の設定に戻したい時には、簡単に元の設定に戻すことができるので安心だ。
まとめ
昔はIDとパスワードだけ覚えておけばよかった。
でも今は違う。
IDとパスワードは、最もシンプルな認証方法である一方で、最も狙われやすい認証方法でもある。
IDとパスワードから二段階認証へ。二段階認証からパスキーへ。
どんどん仕組みは進化しており、きっと、これから先も新しい仕組みは出てくるだろう。
なぜなら、攻撃する側が進化し続けているからだ。
セキュリティに「これをやれば絶対安心」というゴールはないのだと思う。
大切なのは完璧を目指すことではなく、自分が使っている仕組みを理解し、その時点でできる対策を続けること。
それが結局、一番のセキュリティなのかもしれない。